Managed HA Control Plane
Loopback betreibt die Kubernetes Control Plane hochverfügbar. Um Betrieb und Updates kümmern wir uns, du kümmerst dich um deine Workloads.
Kubernetes
Erstelle und betreibe Cluster über eine gemeinsame Plattform: HA Control Plane, privates Netz, Scaling Groups und One-click Upgrades. Du wählst Provider und Standort. Die Plattform bleibt dieselbe.
HA Control Plane, privates Netz und Scaling Groups.
Managed HA Control Plane
Loopback betreibt die Kubernetes Control Plane hochverfügbar. Um Betrieb und Updates kümmern wir uns, du kümmerst dich um deine Workloads.
Private Netzwerke
Loopback stellt das private Netz deines Clusters bereit, bei jedem Provider gleich. Deine Nodes sprechen darüber direkt miteinander.
Cilium Networking
Cilium ist das CNI des Clusters. Loopback betreibt damit das private Netz des gemanagten Clusters.
NGINX Ingress
Mit NGINX Ingress bringst du HTTP-Traffic zu deinen Services. Services und Ingress siehst du live im Cluster.
Scaling Groups
Node-Gruppen mit Auto-Scale-Logik, die du über mehrere Parameter individuell anpasst. So wächst dein Cluster mit der Last.
Compute-Auswahl
x86/AMD64, ARM, GPU und Bare Metal stehen zur Verfügung. Die passende Kombination wählst du je nach Provider und Region.
One-click Upgrades
Neue Kubernetes-Versionen spielst du mit einem Klick ein, im Maintenance Window, das zu deinem Betrieb passt.
Von der Control Plane am gewählten Standort bis zum nächsten Upgrade. Ein Betriebsmodell für den ganzen Lebenszyklus.
01
Du erstellst die Control Plane am Standort, den du willst.
02
Danach legst du die Nodes an, ebenfalls provider-agnostisch, mit privatem Netz. Control Plane und privates Netz kommen von Loopback.
03
Auto-Scale-Logik in Scaling Groups, über mehrere Parameter individuell anpassbar.
04
One-click Kubernetes-Upgrades und Maintenance Windows.
Zugang
Admin-Kubeconfig und OIDC-Kubeconfig kopierst oder lädst du direkt in Loopback. Der Cluster bleibt Standard-Kubernetes, und du arbeitest mit den Werkzeugen, die du kennst. Upgrades laufen über die Plattform, in Maintenance Windows.
Admin-Kubeconfig und OIDC-Kubeconfig lädst du in Loopback herunter oder kopierst sie direkt.
Standard-Kubernetes-API. Manifeste, Helm Charts und deine gewohnten Werkzeuge laufen unverändert.
One-click-Upgrades inklusive Maintenance Windows.
Die Plattform steuerst du auch über die versionierte REST API, zum Beispiel aus deiner Pipeline.
Der Workspace ist der gemanagte Cluster im Projekt. Nodes, Scaling Groups, Workloads, Volumes und Endpoints bleiben in einem Kontext.
Hosts anlegen und verwalten, mit Power, hinterlegtem SSH-Key, Cordon/Drain und einem Web-Terminal. Node-Zustände bleiben im Workspace sichtbar.
Node-Gruppen mit Auto-Scale-Logik, die du über mehrere Parameter individuell anpasst. So wächst dein Cluster mit der Last.
Katalog-Deployments auf dem Cluster und Live-Workloads über den Kubernetes-Proxy der Plattform. Applications liegen im selben Workspace wie Nodes und Endpoints.
Persistente Volumes im Workspace, inklusive Live-Ansicht. Sie bleiben im Cluster-Kontext neben Nodes und Endpoints.
Kubernetes Services und Ingress als Live-Networking im Cluster, mit Cilium als CNI und NGINX Ingress als verfügbarer Ingress-Option. Der Load Balancer steht vor dem Projekt oder direkt am Workspace.
Cluster-Version, Control-Plane- und Host-Upgrades sowie Patch-Updates laufen über die Plattform. One-click-Upgrades inklusive Maintenance Windows.
Admin-Kubeconfig und OIDC-Kubeconfig zum Kopieren oder Download. Der Cluster bleibt Standard-Kubernetes.
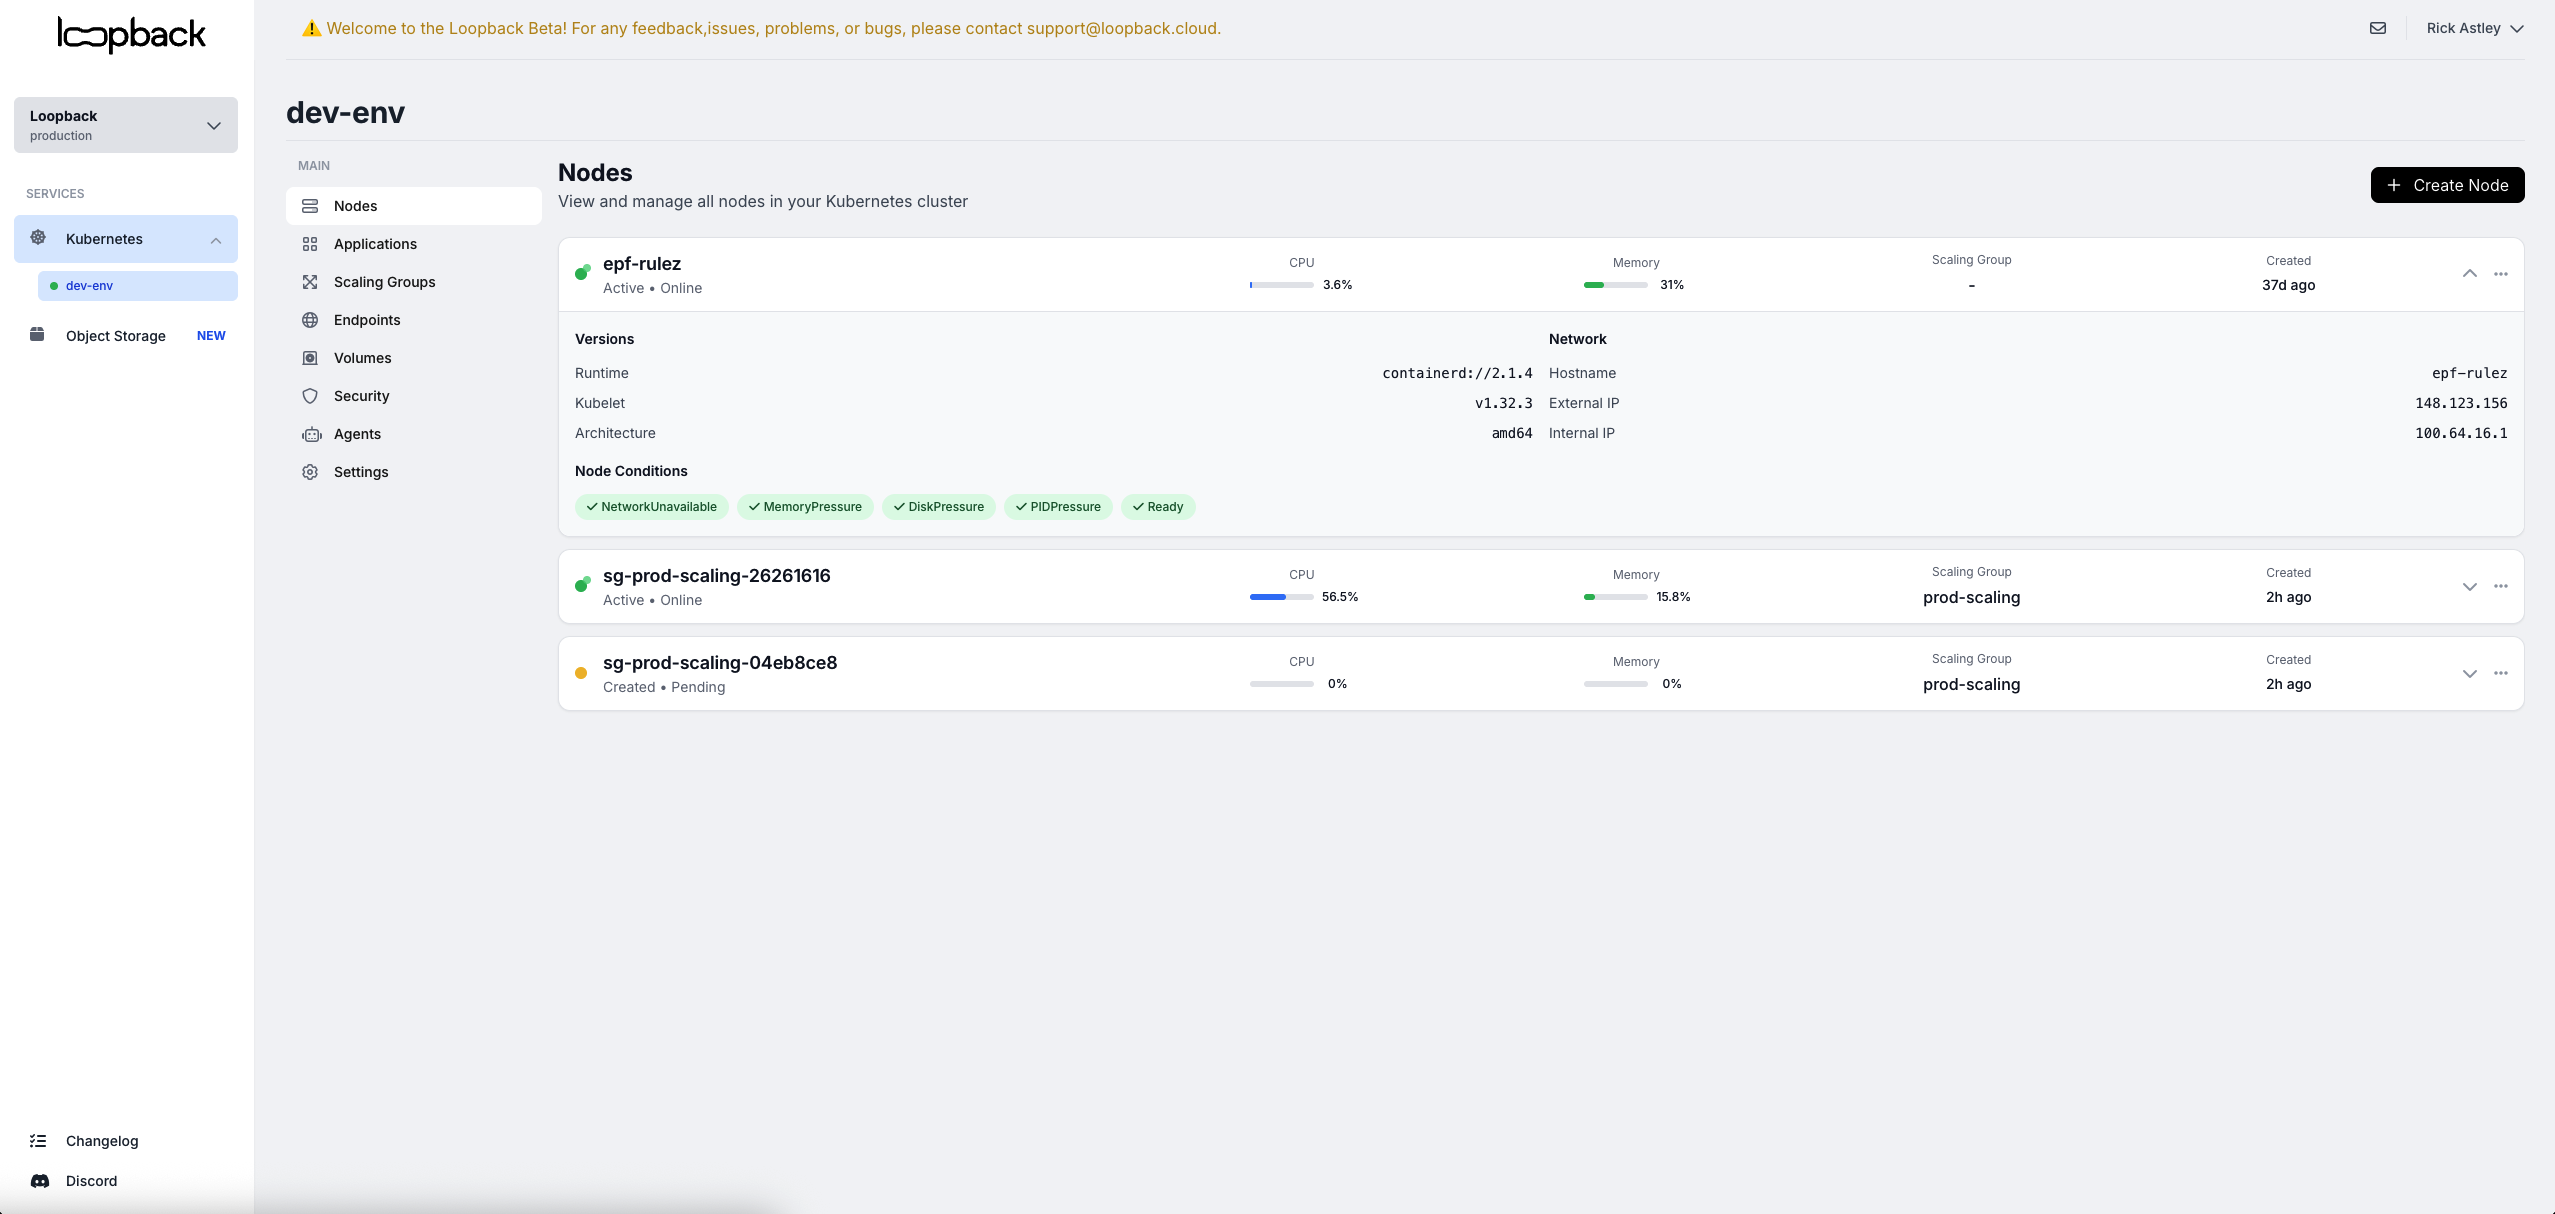
Node-Zustände, CPU, Speicher, Netzwerk, Scaling Groups und Versionen siehst du auf einen Blick. Aus derselben Ansicht skalierst, aktualisierst und verwaltest du deinen Cluster.
Organisation, Projekt und Workspace bauen aufeinander auf: oben Teams und Zugriffe, unten der gemanagte Cluster. Alles in einem Account.
Account, Teams, Rollen und SSO. Der Rahmen für alle Ressourcen.
Gemeinsamer Kontext für Cluster, Storage, Registry und Abrechnung.
Der gemanagte Kubernetes-Cluster. Ein Projekt kann mehrere Workspaces tragen.
Du wählst Provider und Standort je Cluster. Oberfläche, Rechte und Abrechnung bleiben überall dieselben.
| Control Plane | HA, betrieben von Loopback |
|---|---|
| Privates Netz | Betrieben von Loopback |
| CNI | Cilium |
| Ingress | NGINX als Option |
| Storage | Persistente Volumes über den CSI-Treiber des Providers |
| Upgrades | One-click, inklusive Maintenance Windows |
Object Storage, Registry und Bundles teilen Account und Projekt mit dem Cluster.
Die HA-Controlplane kostet 50€ im Monat und wird stündlich abgerechnet. Worker kommen dynamisch dazu.
Kubernetes HA-Controlplane
50€
pro Monat, stündlich abgerechnet Basis 720 Stunden
Zuzüglich dynamischer Kosten für Worker
Die ausgewählten Provider liefern die Infrastruktur. Loopback macht daraus eine Plattform: gemanagter Kubernetes-Lifecycle, Organisationen, RBAC, SSO, REST API und eine Abrechnung über alle Provider. So läuft dein Betrieb überall gleich, egal bei welchem Provider dein Cluster steht.
Kubernetes passt zu Teams, die Container, Portabilität, Skalierung und Standard-Orchestrierung brauchen. Object Storage und Registry nutzt du auch ohne Cluster, jeweils als eigenes Produkt.
Provider, Region und Ressourcen wählst du selbst. Du behältst Standard-Kubernetes-Zugang und S3-kompatible Schnittstellen, und über genau diese Standardwerkzeuge nimmst du deine Daten jederzeit mit.
Migrationen laufen über die bekannten Kubernetes-, Helm- und Registry-Werkzeuge. Für Assessment und begleitete Migration buchst du unsere Professional Services.
Die Loopback-Plattform und ihre zentralen Plattformdaten werden in Deutschland betrieben. Der Standort Deutschland gilt für die Plattform, nicht für deine Workloads. Wo Workloads laufen, hängt vom gewählten Provider und Standort ab.
Standardfragen schickst du per E-Mail an support@loopback.cloud. Wir antworten montags bis freitags von 09:00 bis 17:00 Uhr deutscher Zeit. Architektur-Workshops, Migrationsassessment und Trainings sind gesonderte kostenpflichtige Leistungen.
Du zahlst eine Platform-Fee für die Organisation, als Start, Grow oder Scale. Dazu kommen dynamische Nutzungskosten: Worker, Object Storage, Registry, Load Balancer, Traffic und die Kubernetes HA Control Plane. Monatlich ist dieselbe Rate mal 720 Stunden, also 30 Tage.
Ja. Loopback betreibt eine gemanagte HA Control Plane.
Die Plattform ist provider-agnostisch. Du wählst Provider und Standort pro Cluster und betreibst alle Cluster über dieselbe Oberfläche, dieselbe API und dieselbe Abrechnung.
Cilium.
Kubernetes-Upgrades laufen als One-click-Upgrades über die Plattform, inklusive Maintenance Windows.
x86/AMD64, ARM, GPU und Bare Metal stehen zur Verfügung. Die passende Kombination wählst du je nach Provider und Region.
Persistente Volumes stellt der CSI-Treiber des gewählten Providers bereit. Du forderst sie wie gewohnt per PersistentVolumeClaim an.
Über die versionierte REST API. Die Plattformfunktionen erreichst du in der Oberfläche und genauso per API, mit dem API Token deines Accounts und dessen Rechten.